Kiểm thử Rule mới
Trước khi triển khai một rule mới, bạn cần phải kiểm thử để chắc chắn bạn không vô tình chặn các request hợp lệ.
Ở những phần trước, bạn đã sử dụng Block và Allow khi định nghĩa các hành động khi đánh giá request. Bên cạnh đó, bạn có một lựa chọn khác là Count. Count cho phép bạn đánh giá số lượng request trùng với điều kiện rule của bạn.
Count không phải là hành động ngăn chặn. Khi một request khớp rule có hành động Count, Web ACL sẽ tiếp tục xử lý các rule khác.
Tình huống
Bạn đã định nghĩa được một rule mới cho WAF của bạn. Trước khi triển khai chúng, bạn cần phải kiểm thử trước. Việc này nhằm giảm nguy cơ bạn vô tình chặn các request hợp lệ.
Rule bên dưới sẽ chặn các request với thông số truy xuất vào username.
Kiểm thử Rule mới
- Tạo một rule mới tương tự như Custom Rule nâng cao trong phần 3.3.
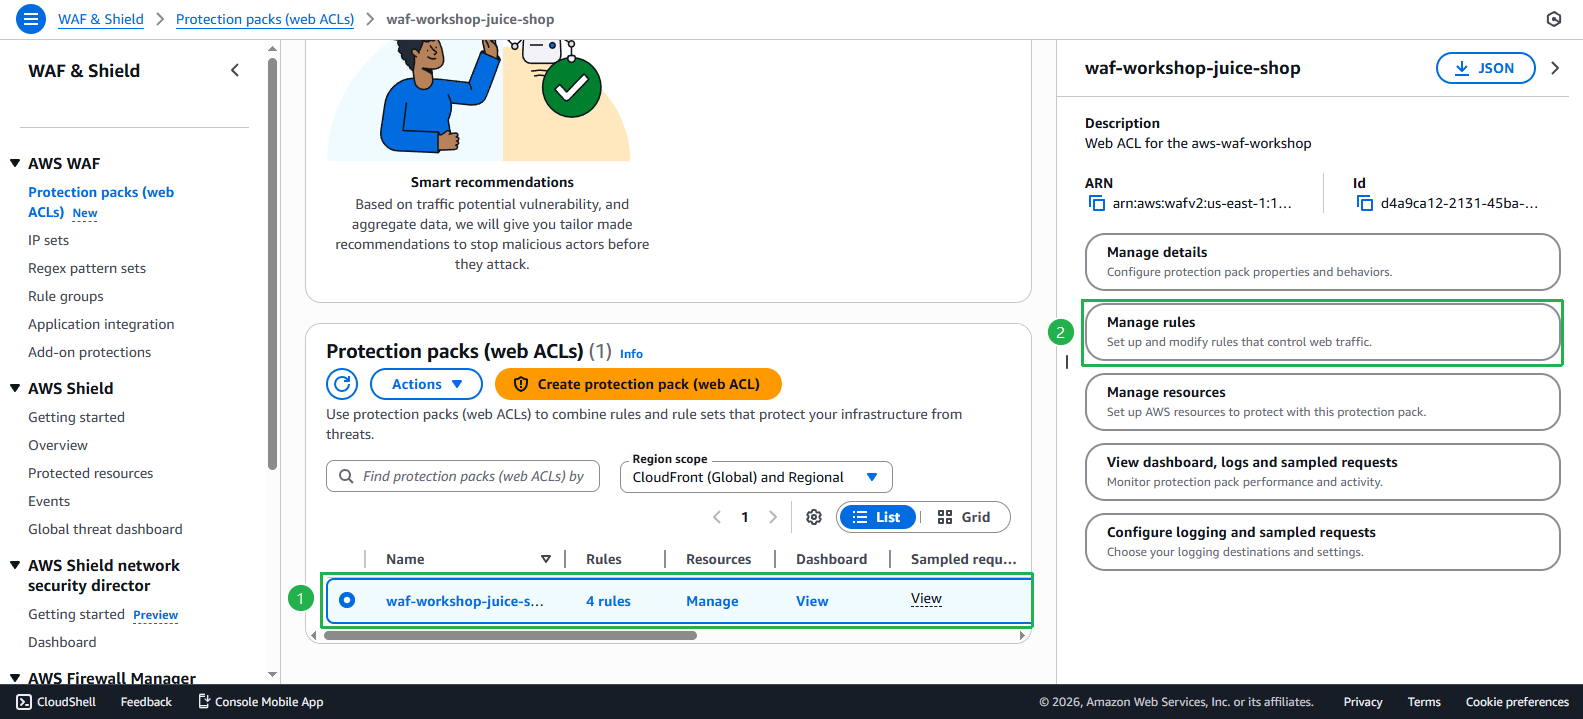
- Truy cập Web ACL của bạn, chọn Manage Rule.
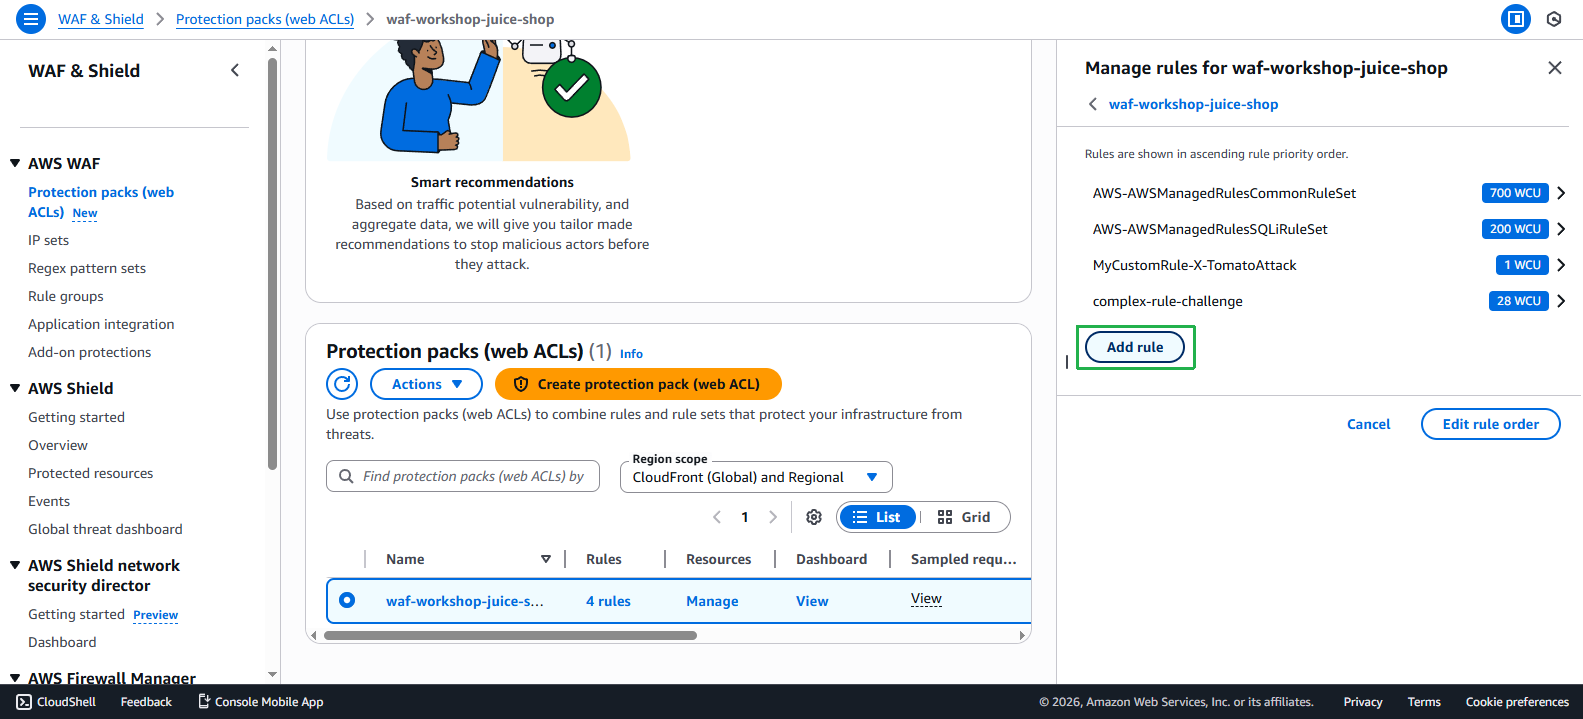
- Chọn Add rule.
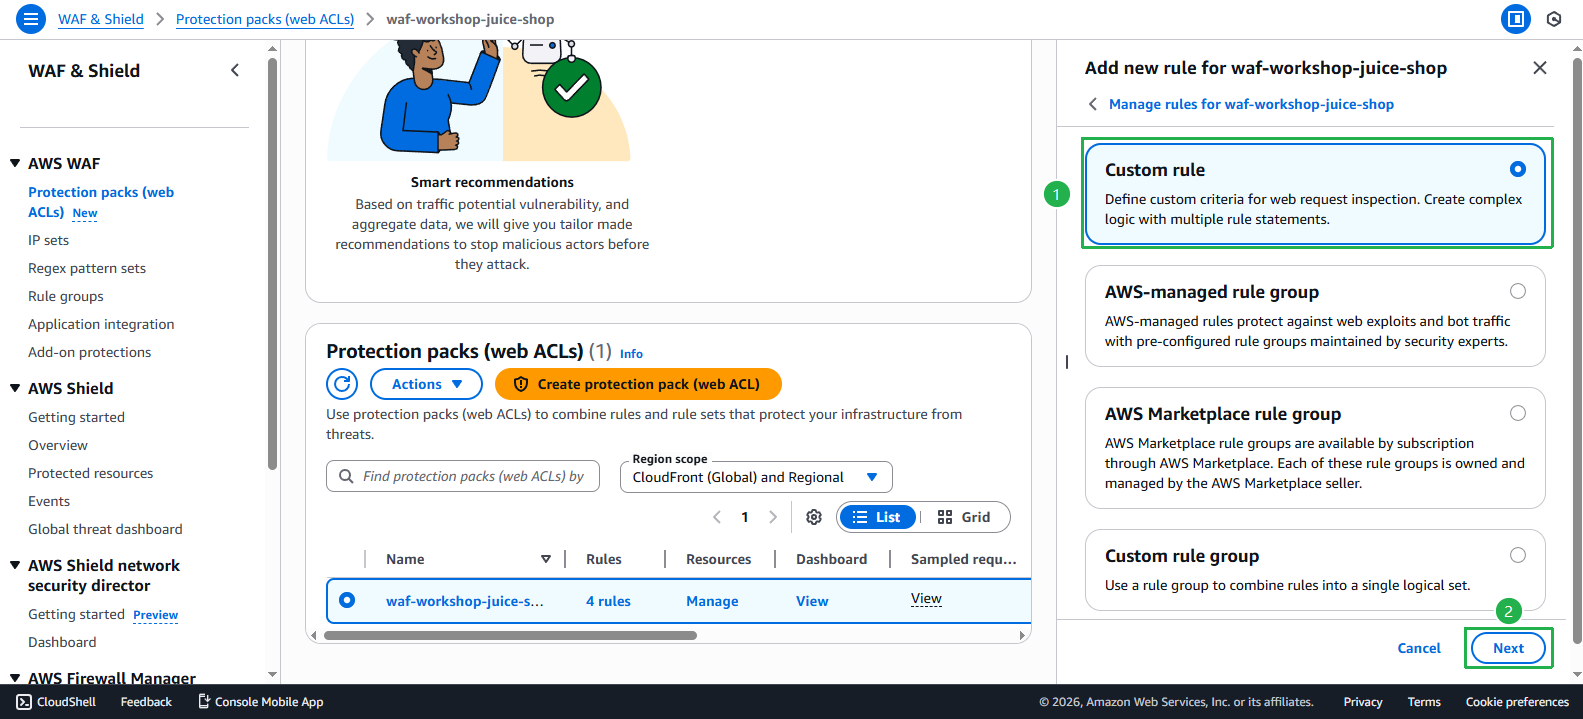
- Chọn Custome rule, click Next.
- Kéo xuống, tiếp tục chọn Custome rule, click Next
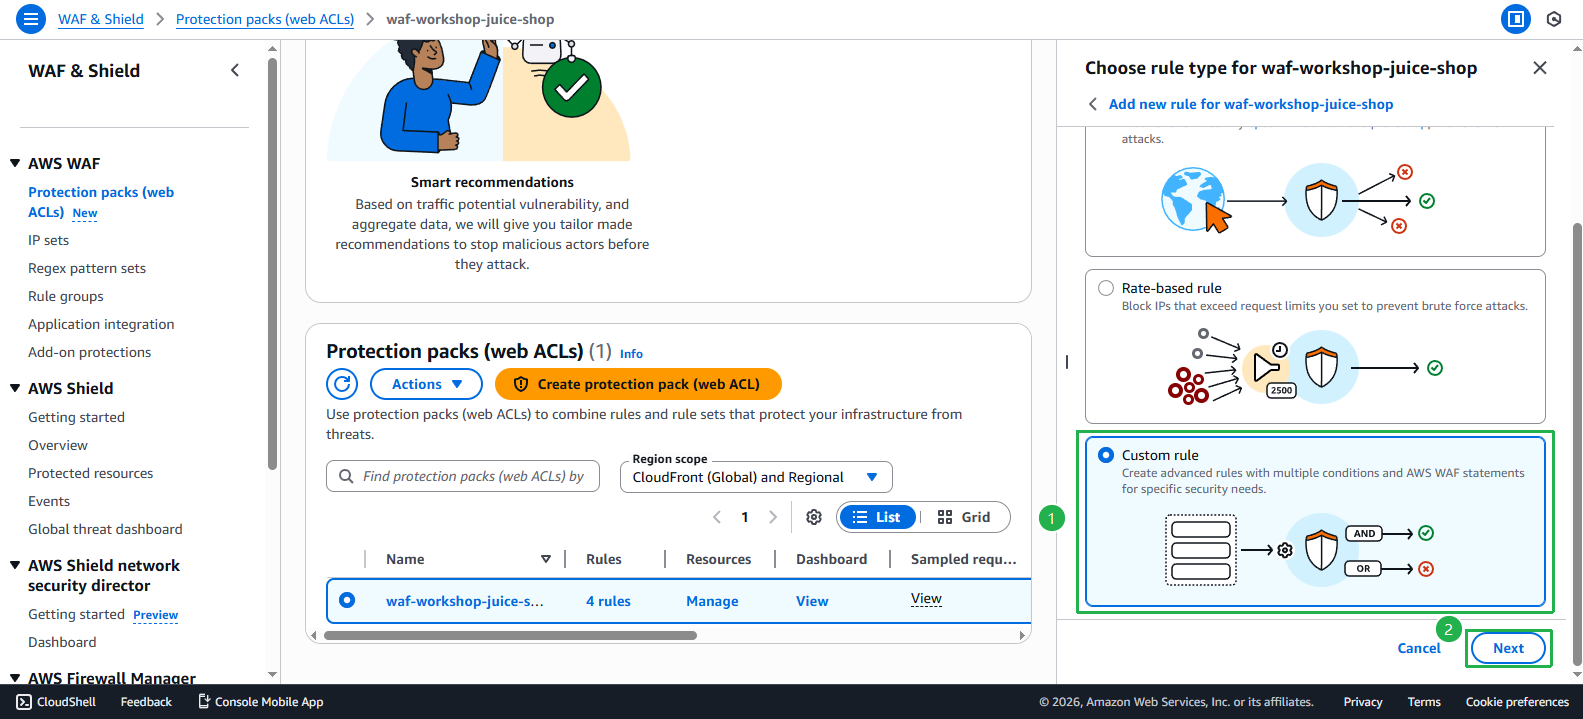
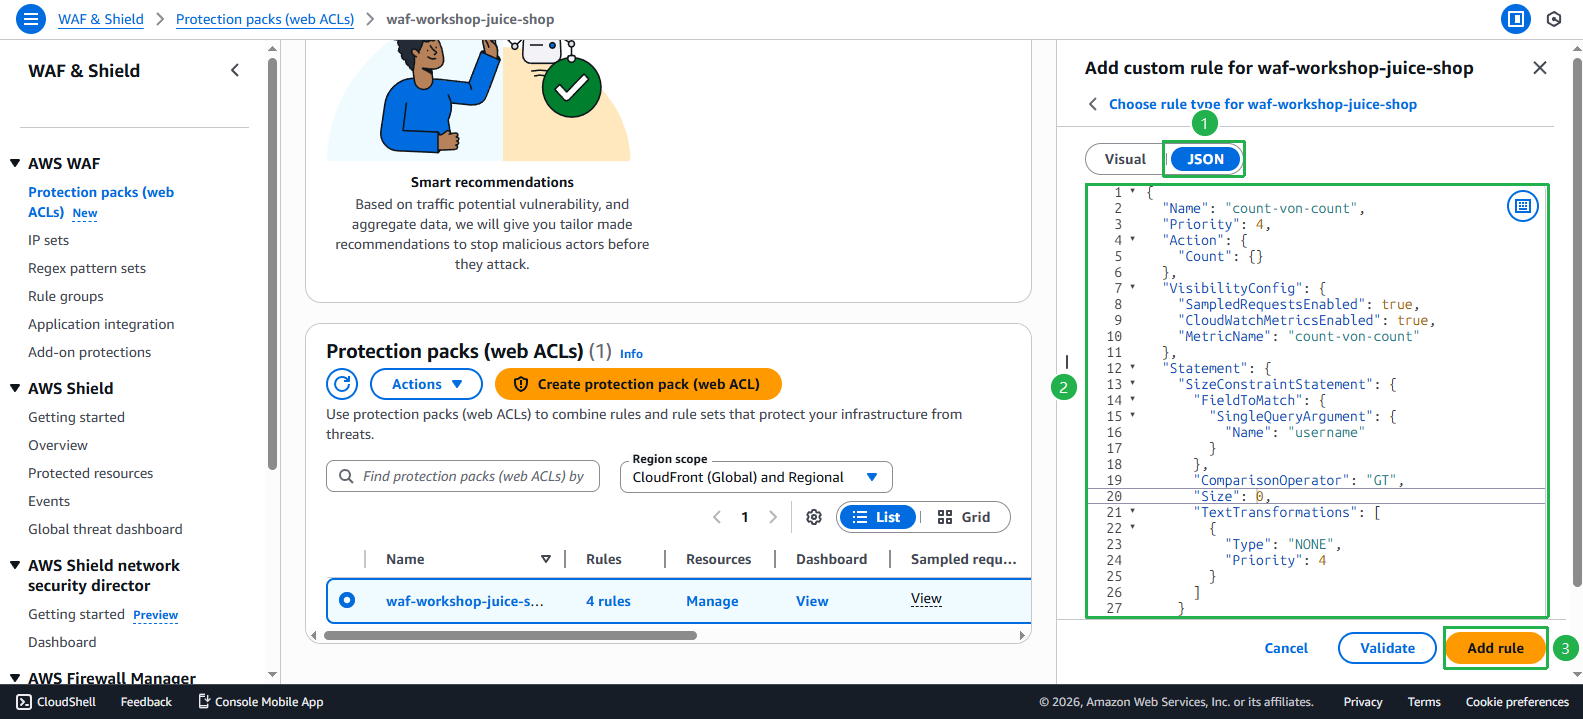
- Chuyển đổi sang JSON. Tại mục JSON điền:
{
  "Name": "count-von-count",
  "Priority": 4,
  "Action": {
    "Count": {}
  },
  "VisibilityConfig": {
    "SampledRequestsEnabled": true,
    "CloudWatchMetricsEnabled": true,
    "MetricName": "count-von-count"
  },
  "Statement": {
    "SizeConstraintStatement": {
      "FieldToMatch": {
        "SingleQueryArgument": {
          "Name": "username"
        }
      },
      "ComparisonOperator": "GT",
      "Size": 0,
      "TextTransformations": [
        {
          "Type": "NONE",
          "Priority": 4
        }
      ]
    }
  }
}
- Sau đó chọn Add rule
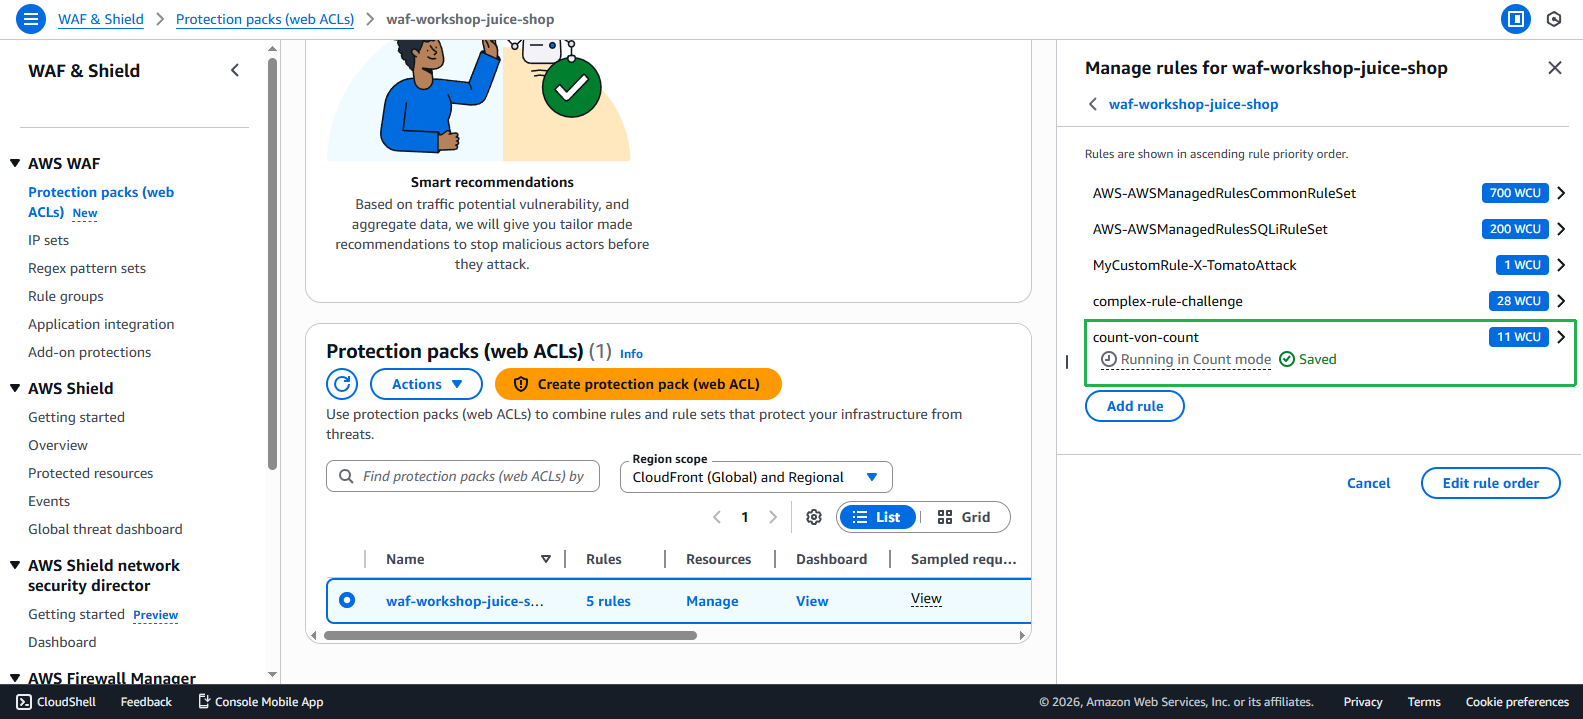
- Xác nhận rule đã tạo thành công
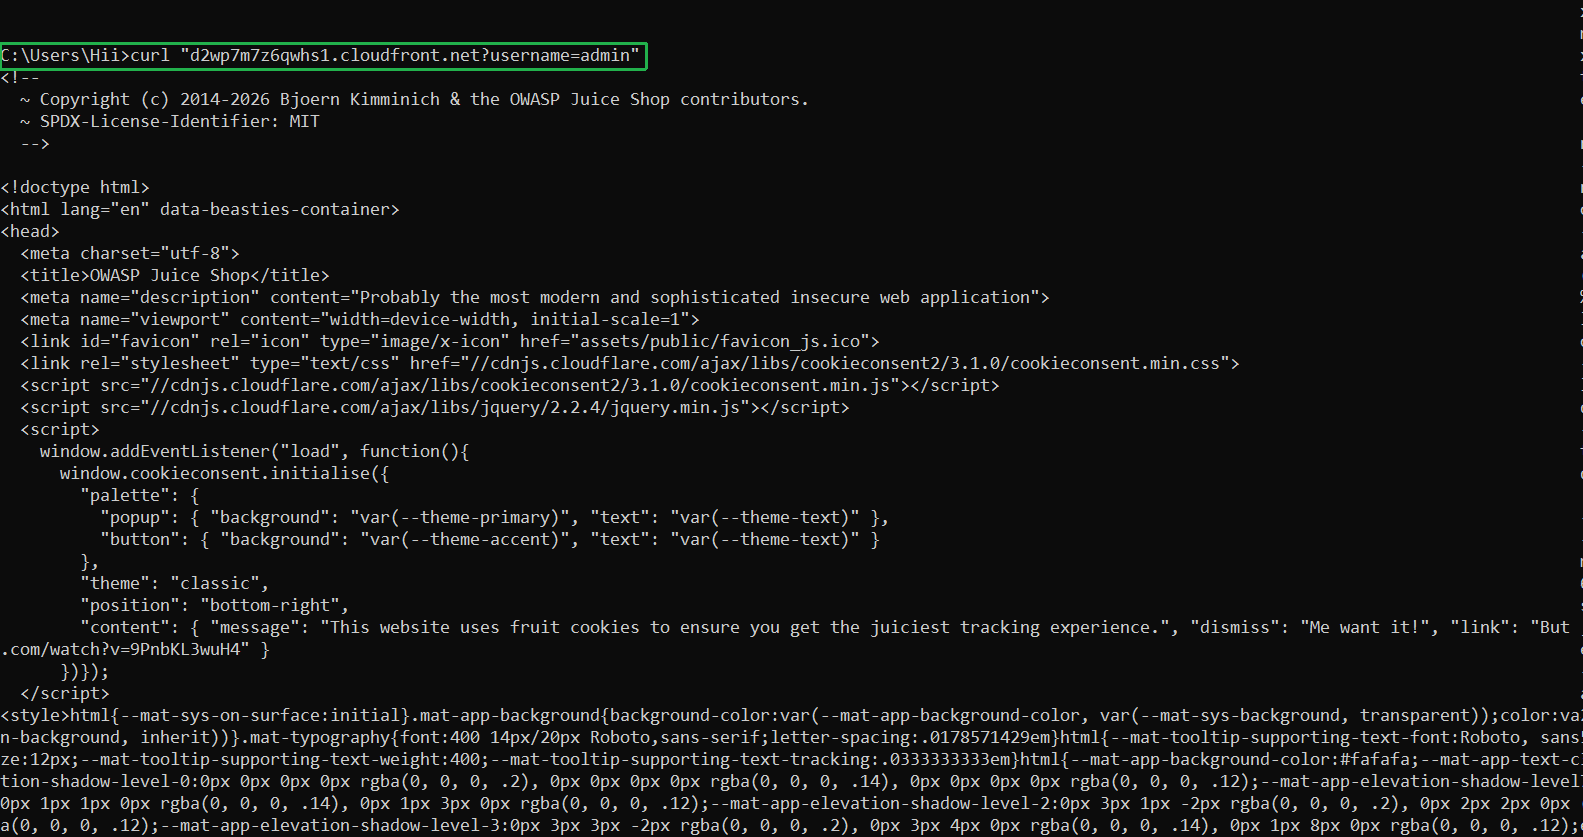
- Chạy lệnh.
curl "<Your Juice Shop URL>?username=admin"
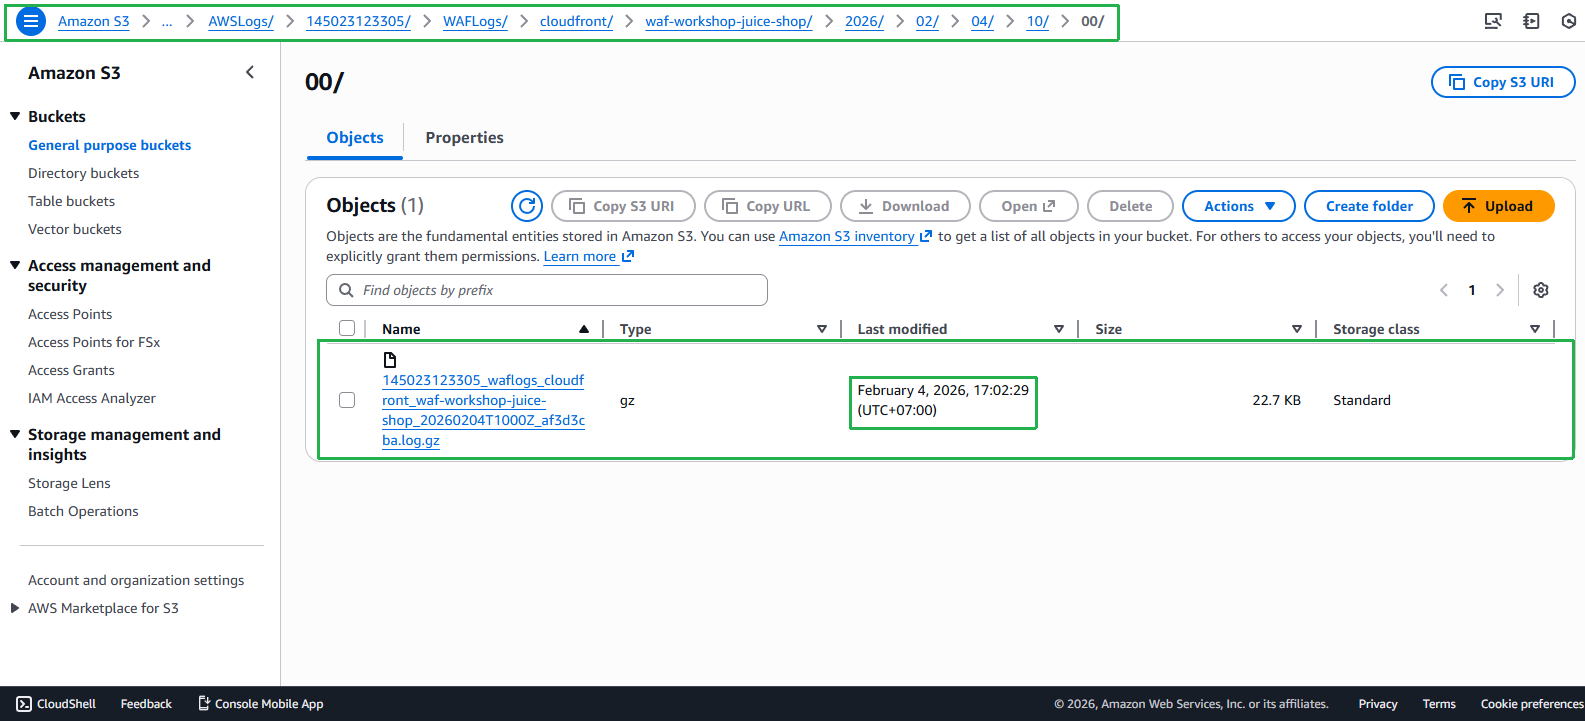
- Truy cập S3 bucket
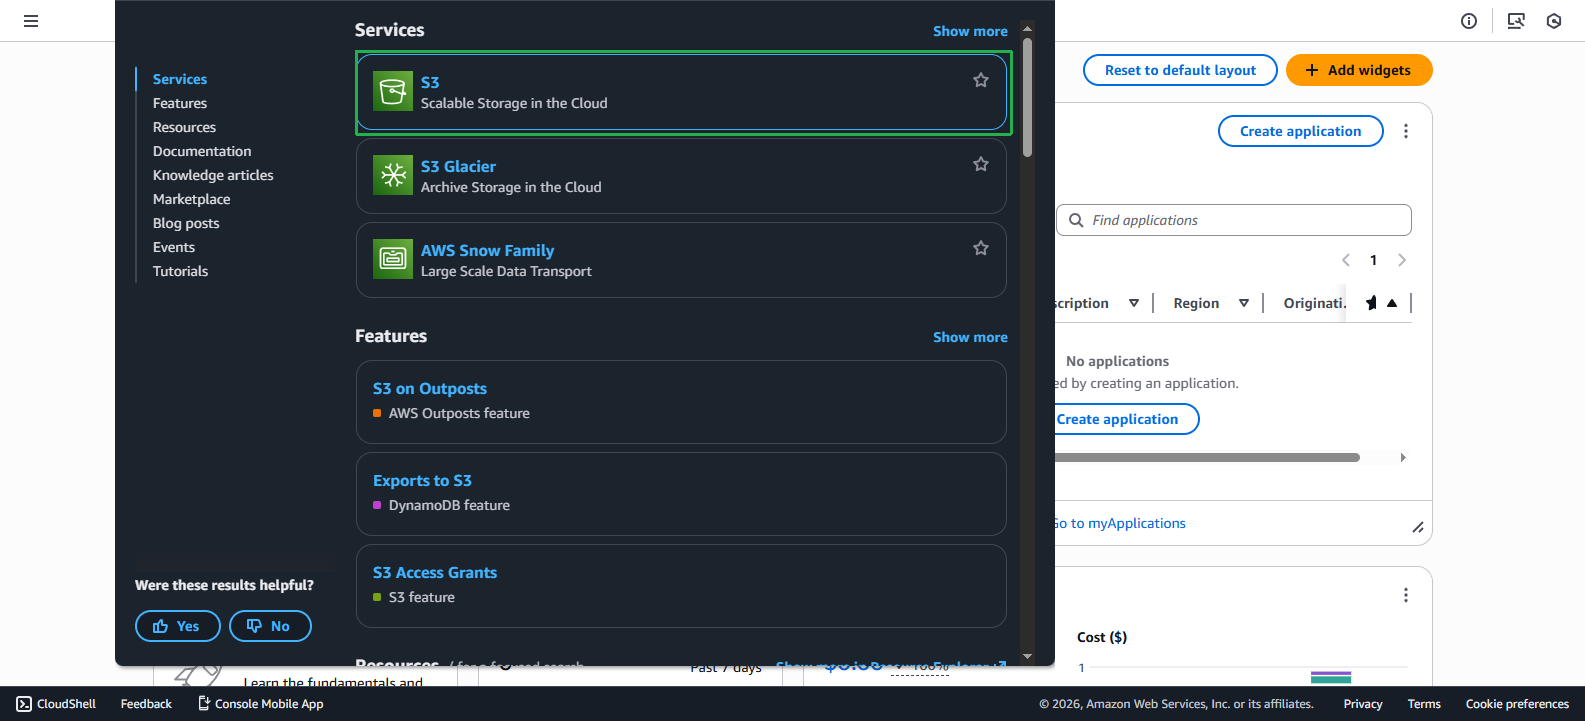
- Chọn bucket bạn đã tạo
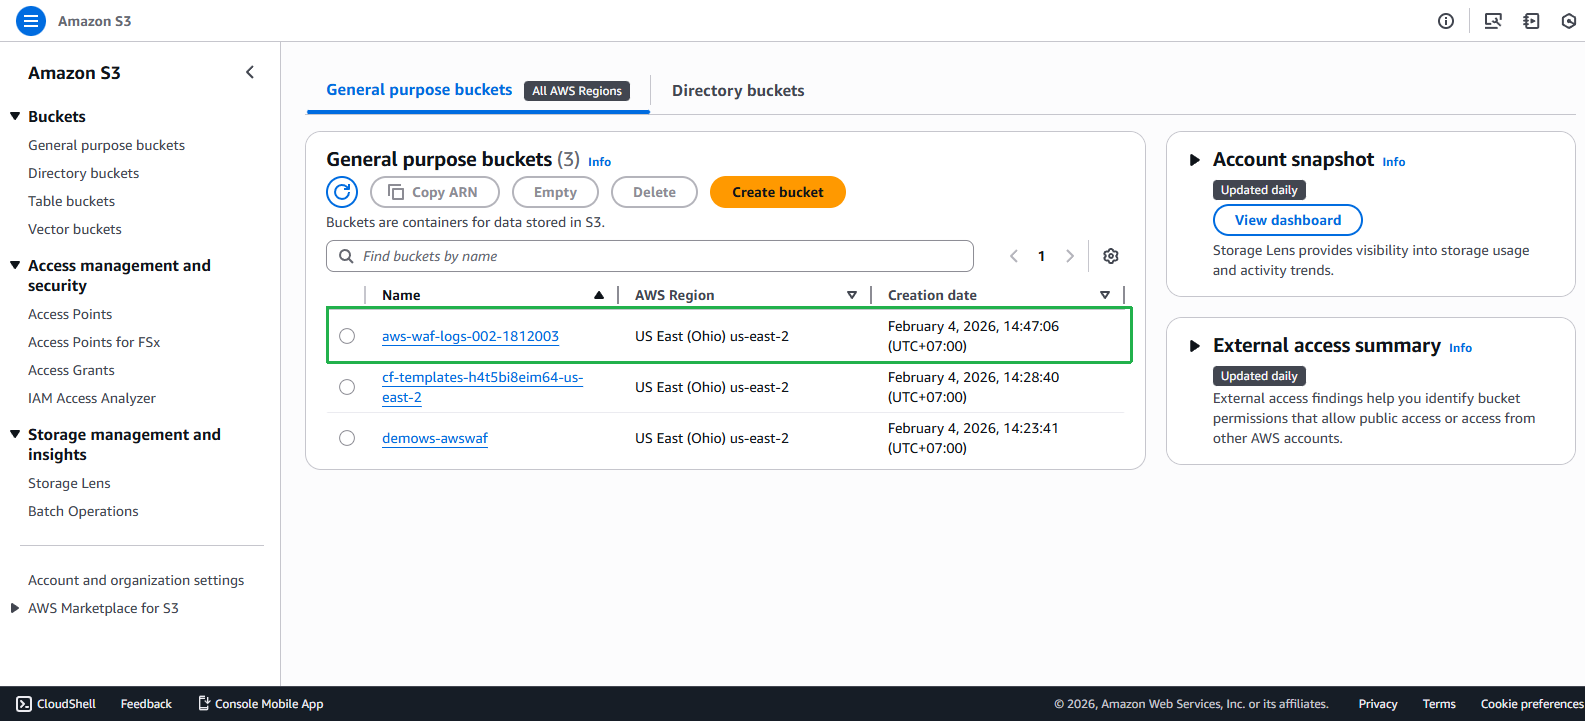
- Chọn theo đường dẫn như hình trên S3 bucket, bạn sẽ thấy có một file đã ghi nhận request của bạn vừa gửi.