Custom Rule
Tình huống
Ngay khi bạn nghĩ là bạn đã ngăn chặn được các tấn công từ nhóm Sữa Lắc, lại có thêm các request tấn công vào ứng dụng của bạn. Các tấn công này ngày càng nguy hiểm hơn. Tuy nhiên bạn có thể tự tin có thể chặn các tấn công này bằng các rule tùy biến cho WAF Web ACL của bạn.
Tất cả các tấn công có vẻ như đều có các header lạ X-TomatoAttack và bạn cần ngăn chặn các request có header này sẽ chặn được đợt tấn công này.
Tạo Custom Rule
WAF cho phép bạn tạo các rule tùy chỉnh để xử lý các request. Việc này rất hữu ích khi bạn muốn tùy biến theo ngữ cảnh ứng dụng của bạn. Cùng với giới thiệu rule tùy chỉnh, phần này bạn sẽ được làm quen với việc tạo mẫu các request và Web ACL Capacity Units.
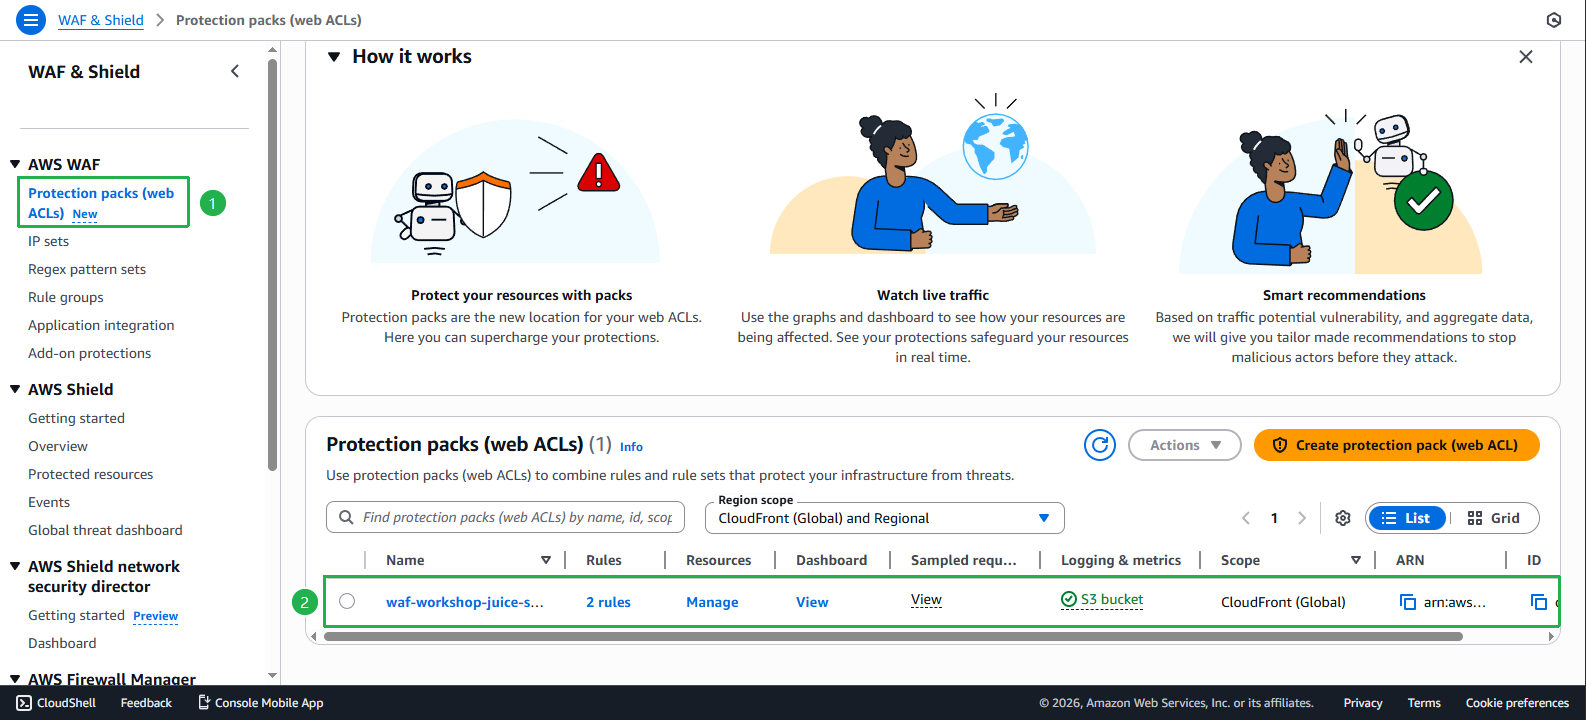
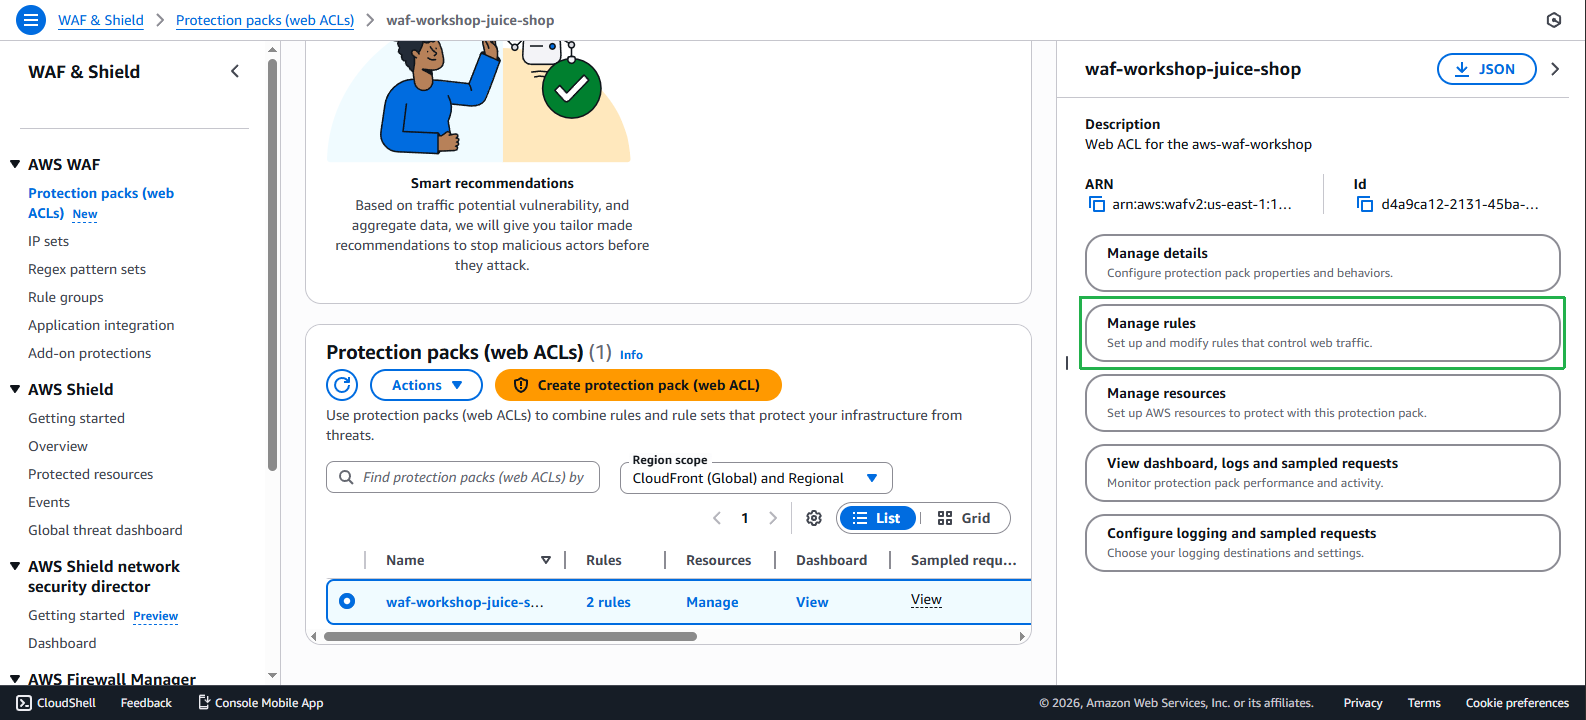
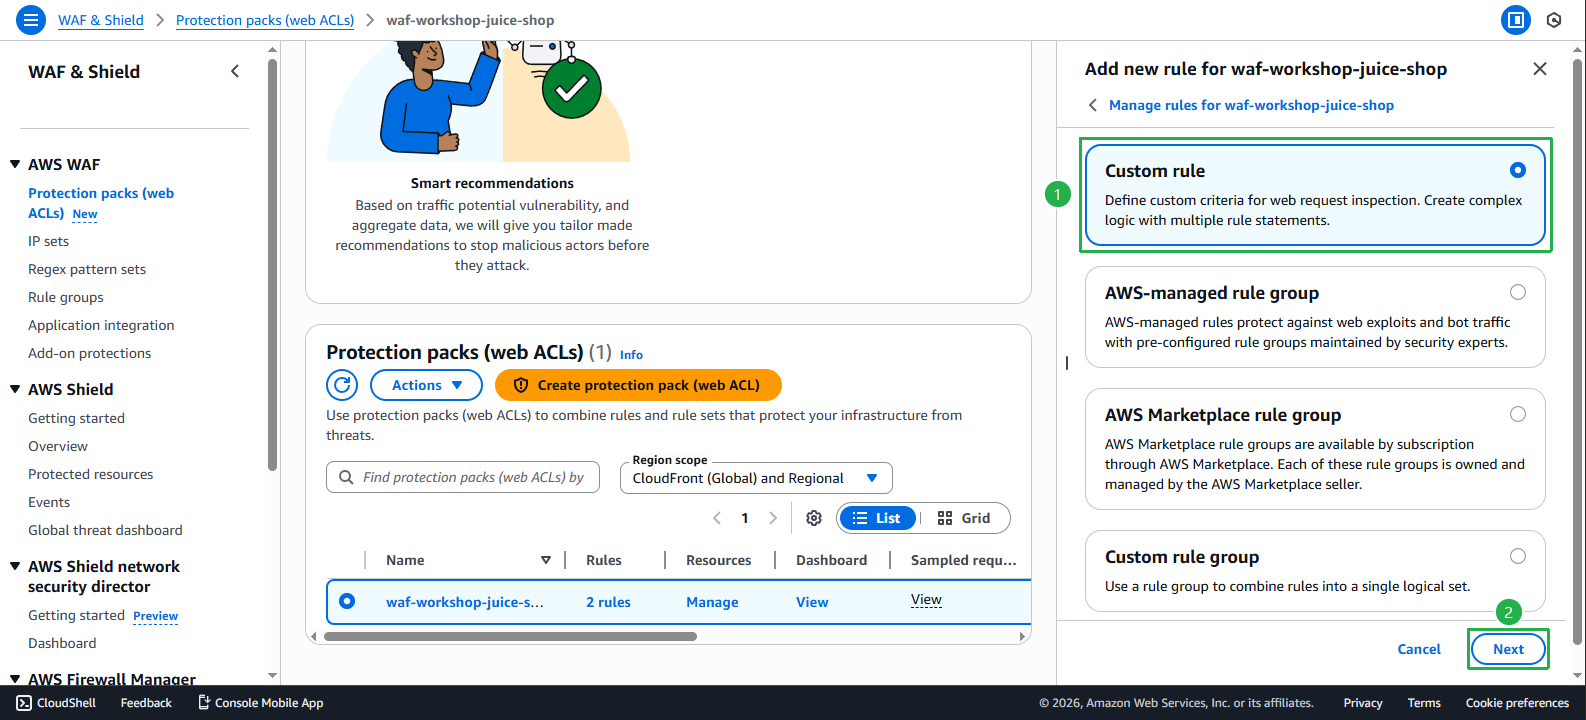
- Ở trang thông tin Web ACL của bạn. Chọn vào web ACL bạn vừa tạo. Chọn vào phần Manage rules.
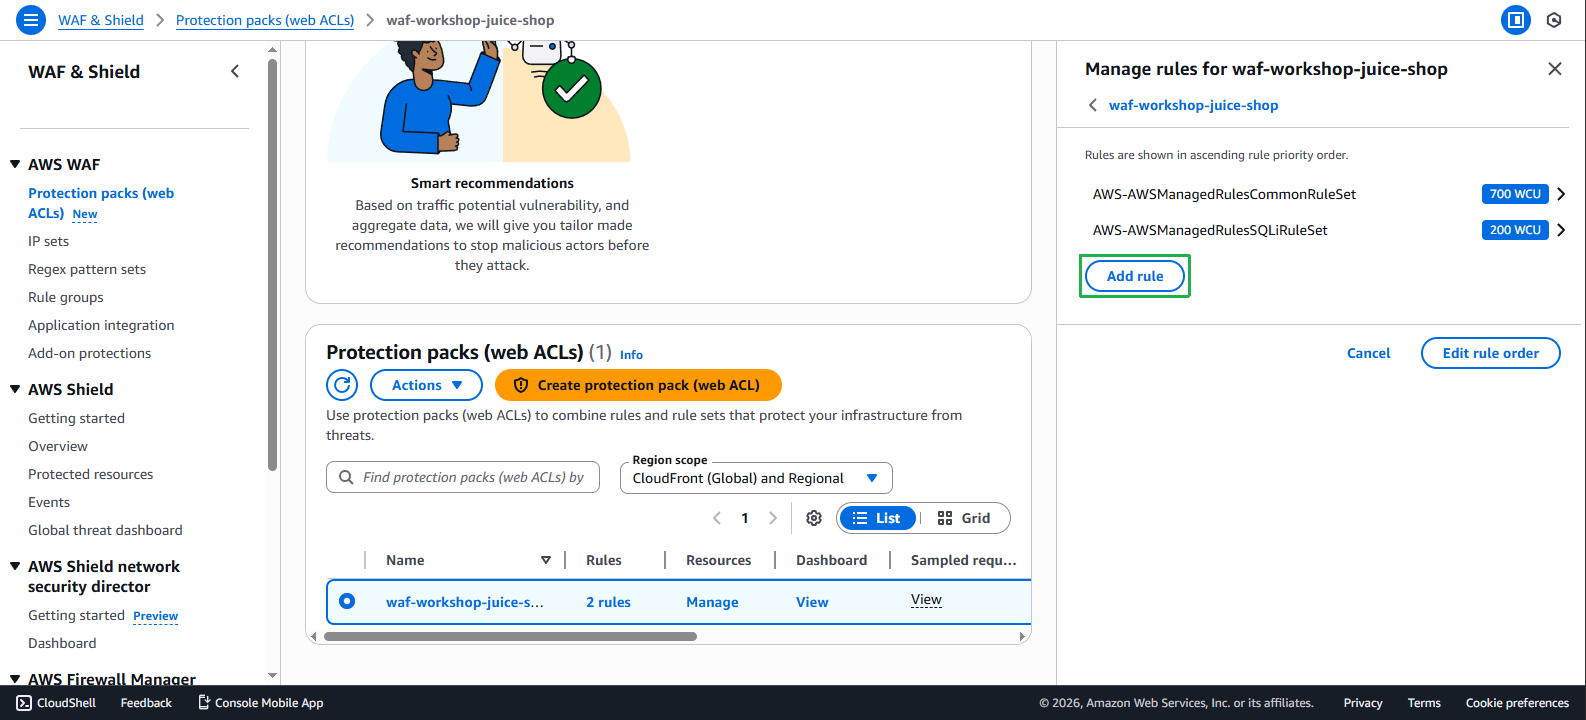
- Tiến hành Add rule:
- Chọn Custome rule, click Next
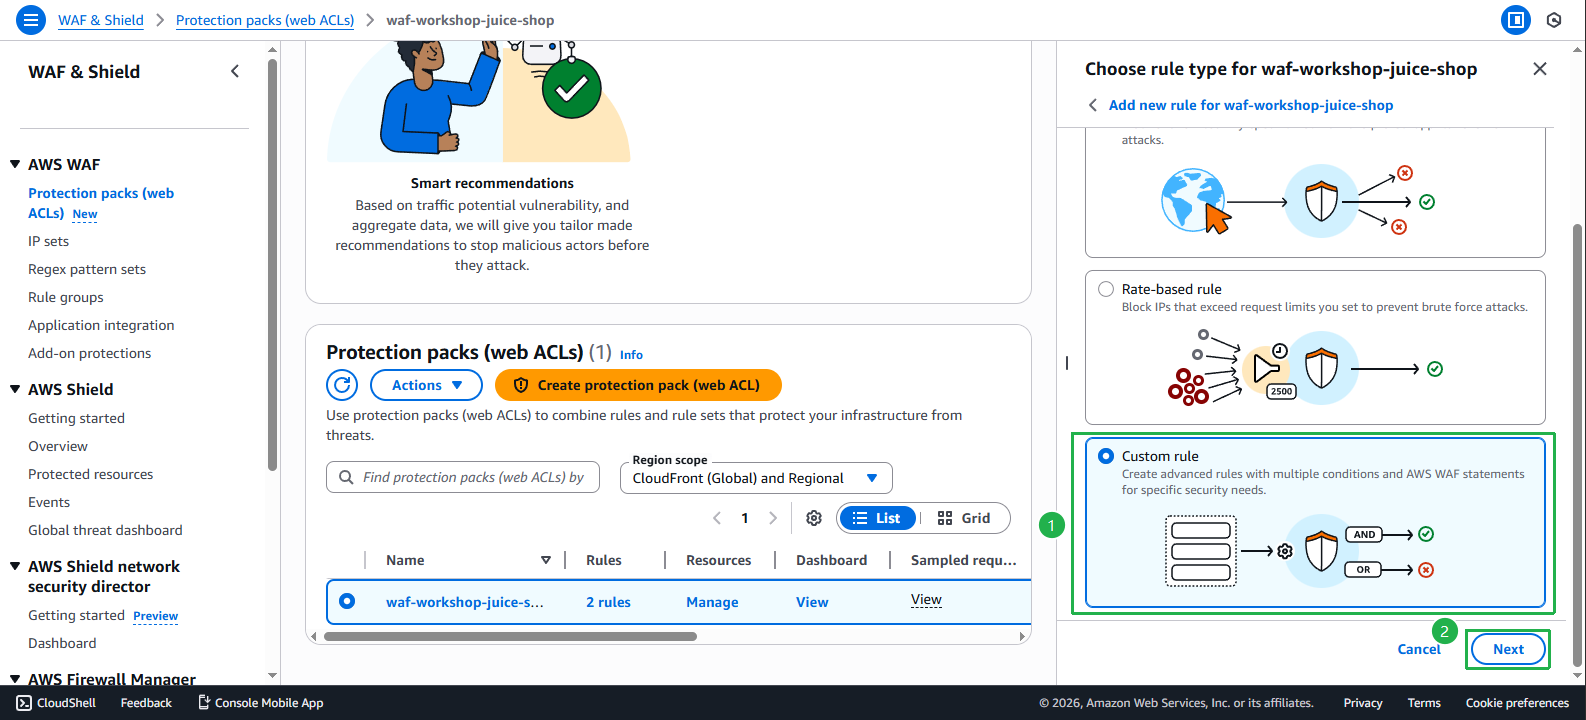
- Kéo xuống tiếp tục, chọn Custome rule, click Next.
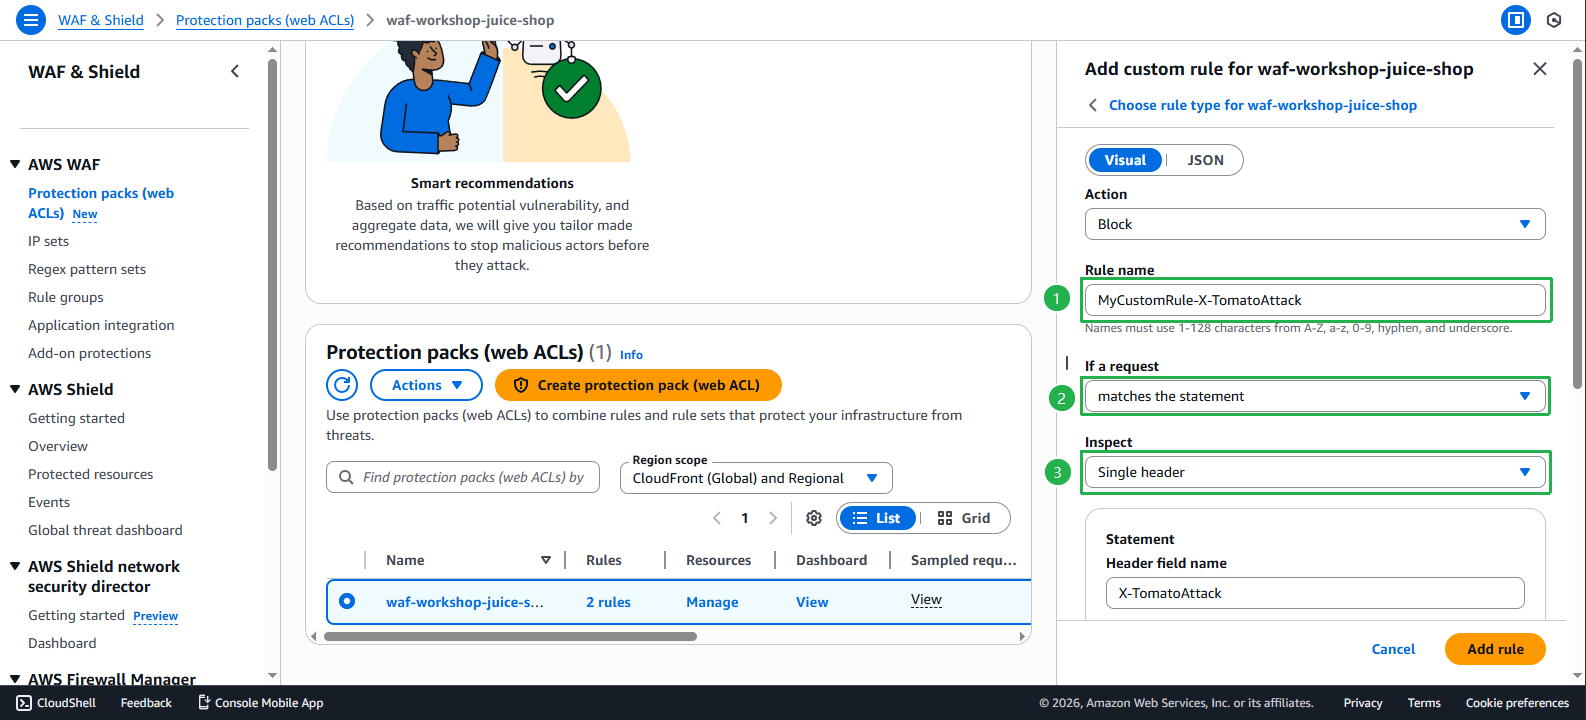
- Nhập các thông tin:
- Tại mục Rule name, nhập
MyCustomRule-X-TomatoAttack. - Tại If a request, chọn matches the statement.
- Tiếp theo, chọn Single header.
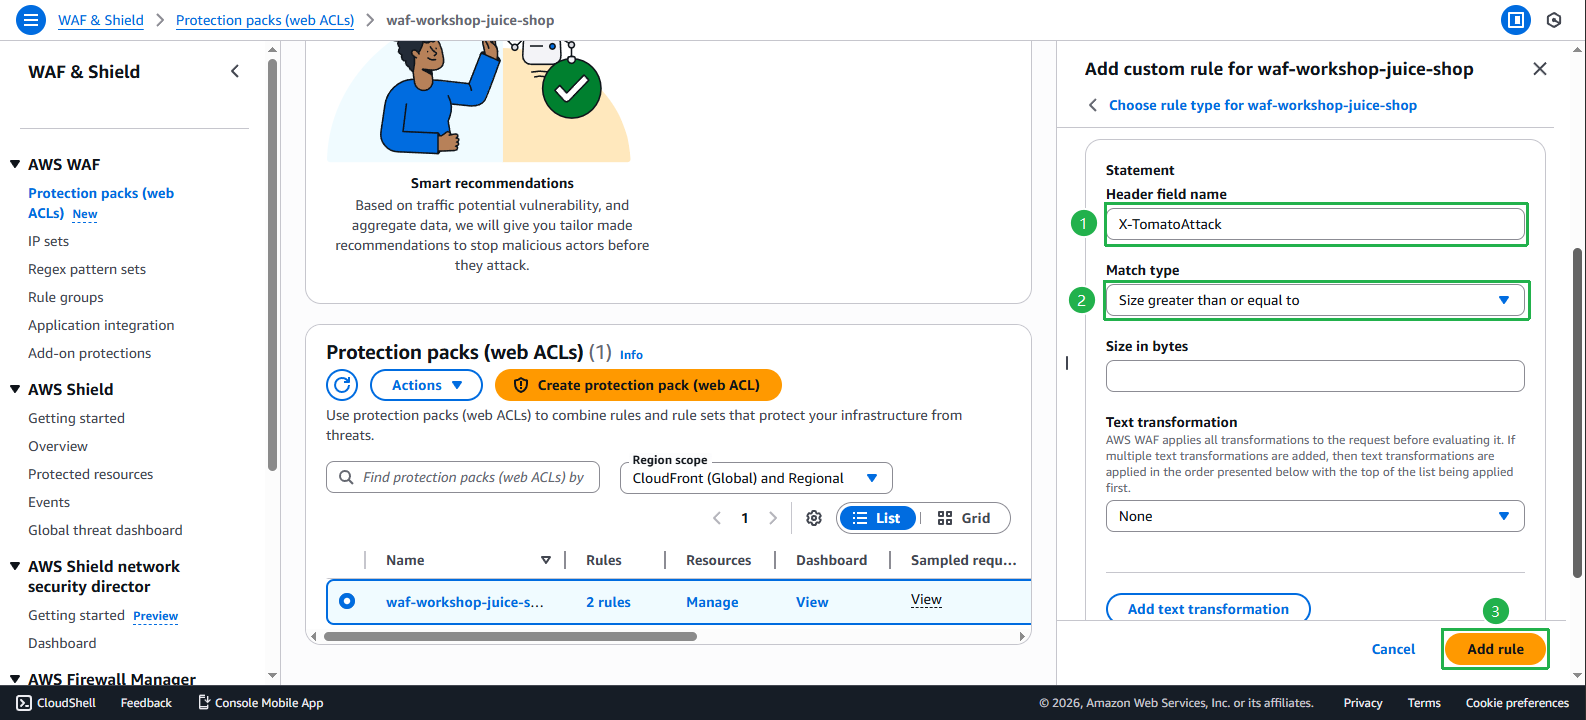
- Tại mục Statement:
- Tại mục Name, điền
X-TomatoAttack. - Tiếp theo, chọn Size greater than or equal to.
- Cuối cùng, chọn Add rule.
- Xác nhận rule đã tạo thành công
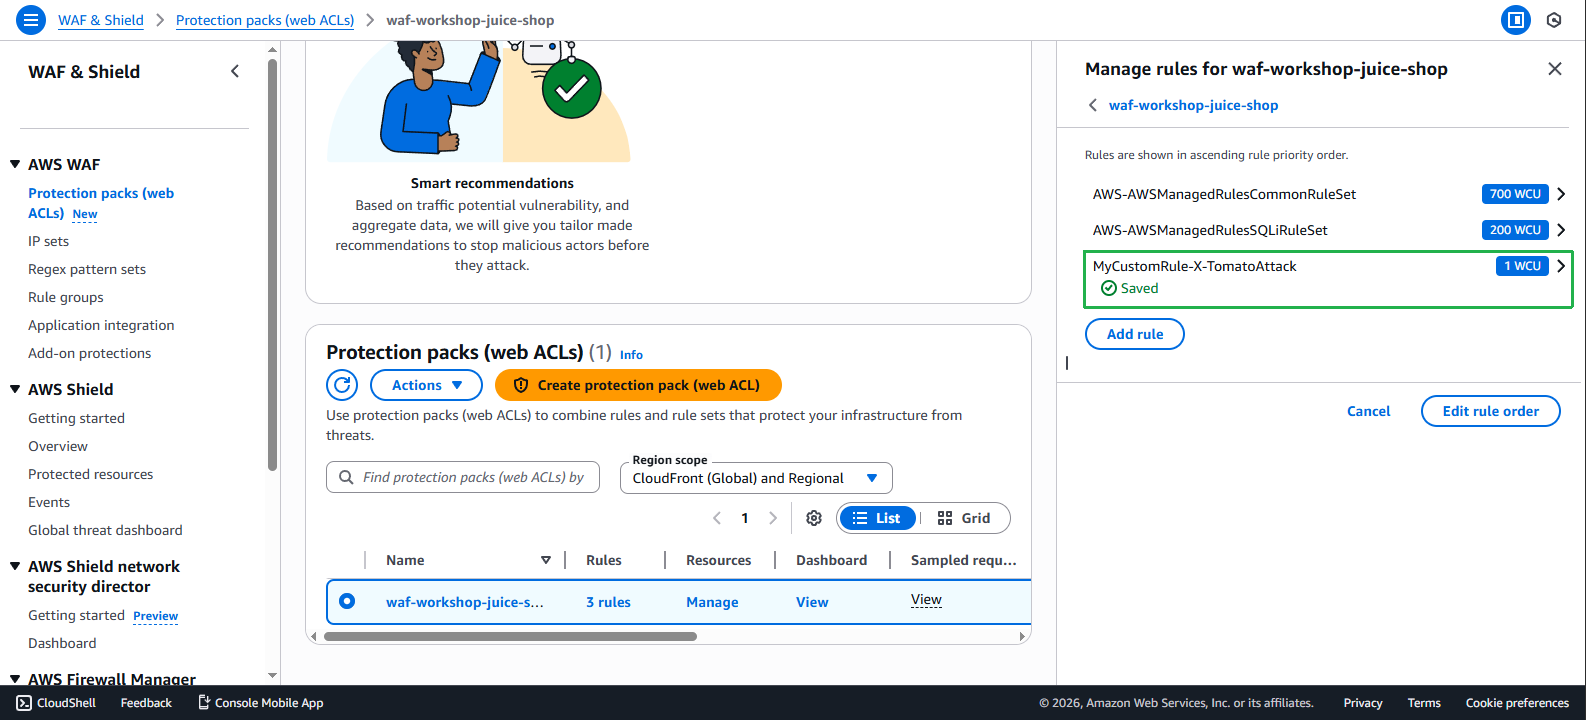
- Chạy lệnh.
# This will be blocked
curl -H "X-TomatoAttack: Red" "<Your Juice Shop URL>"
Chúng ta sẽ thấy Request blocked.
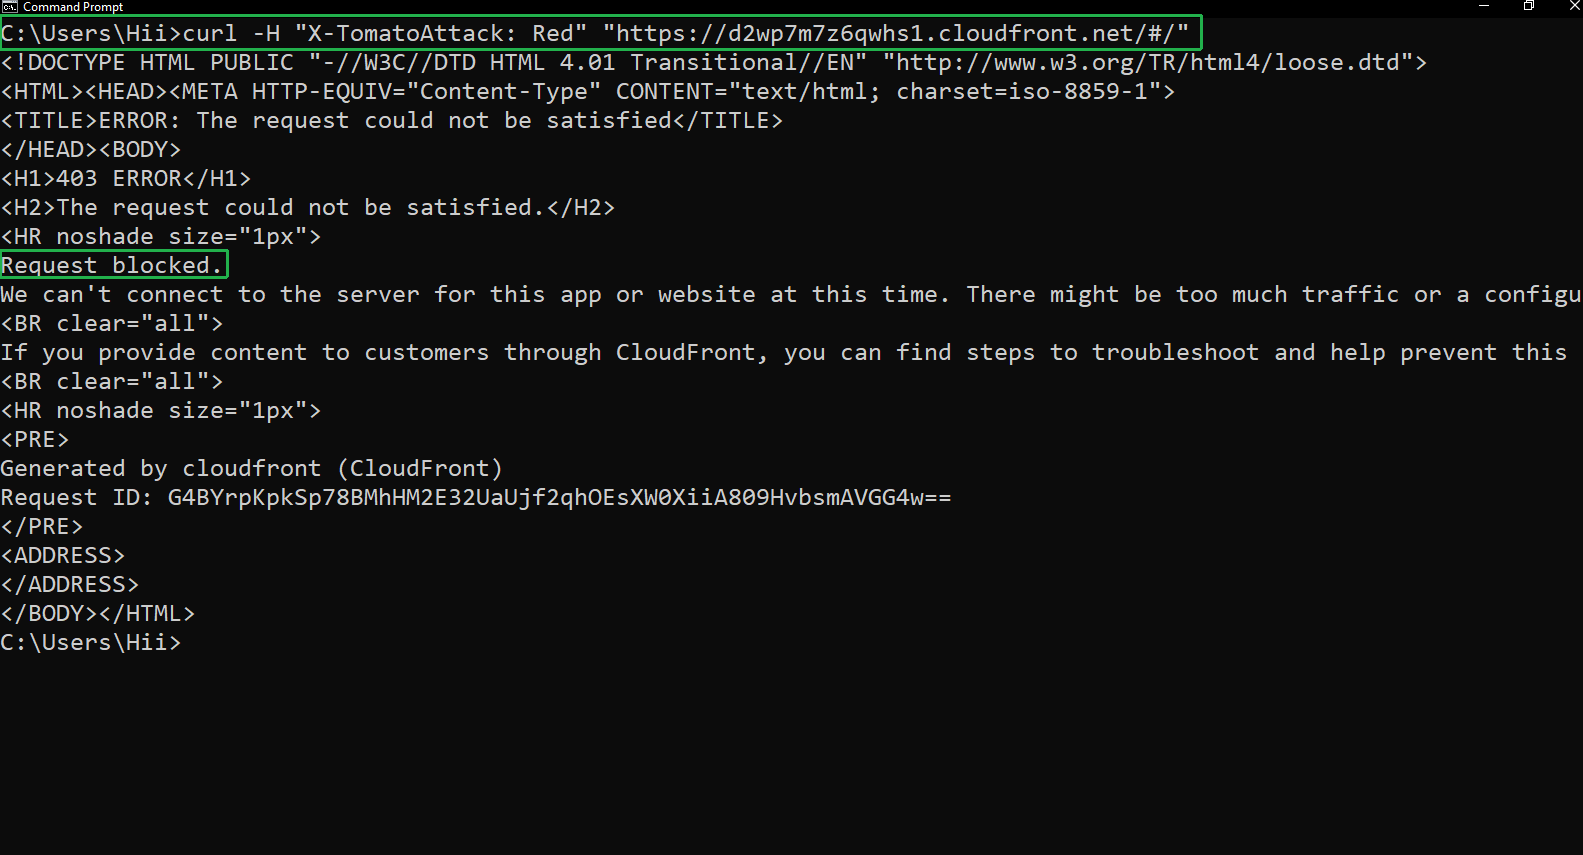 6. Chạy lệnh.
# This will be blocked
curl -H "X-TomatoAttack: Green" "<Your Juice Shop URL>"
Chúng ta sẽ thấy Request blocked.
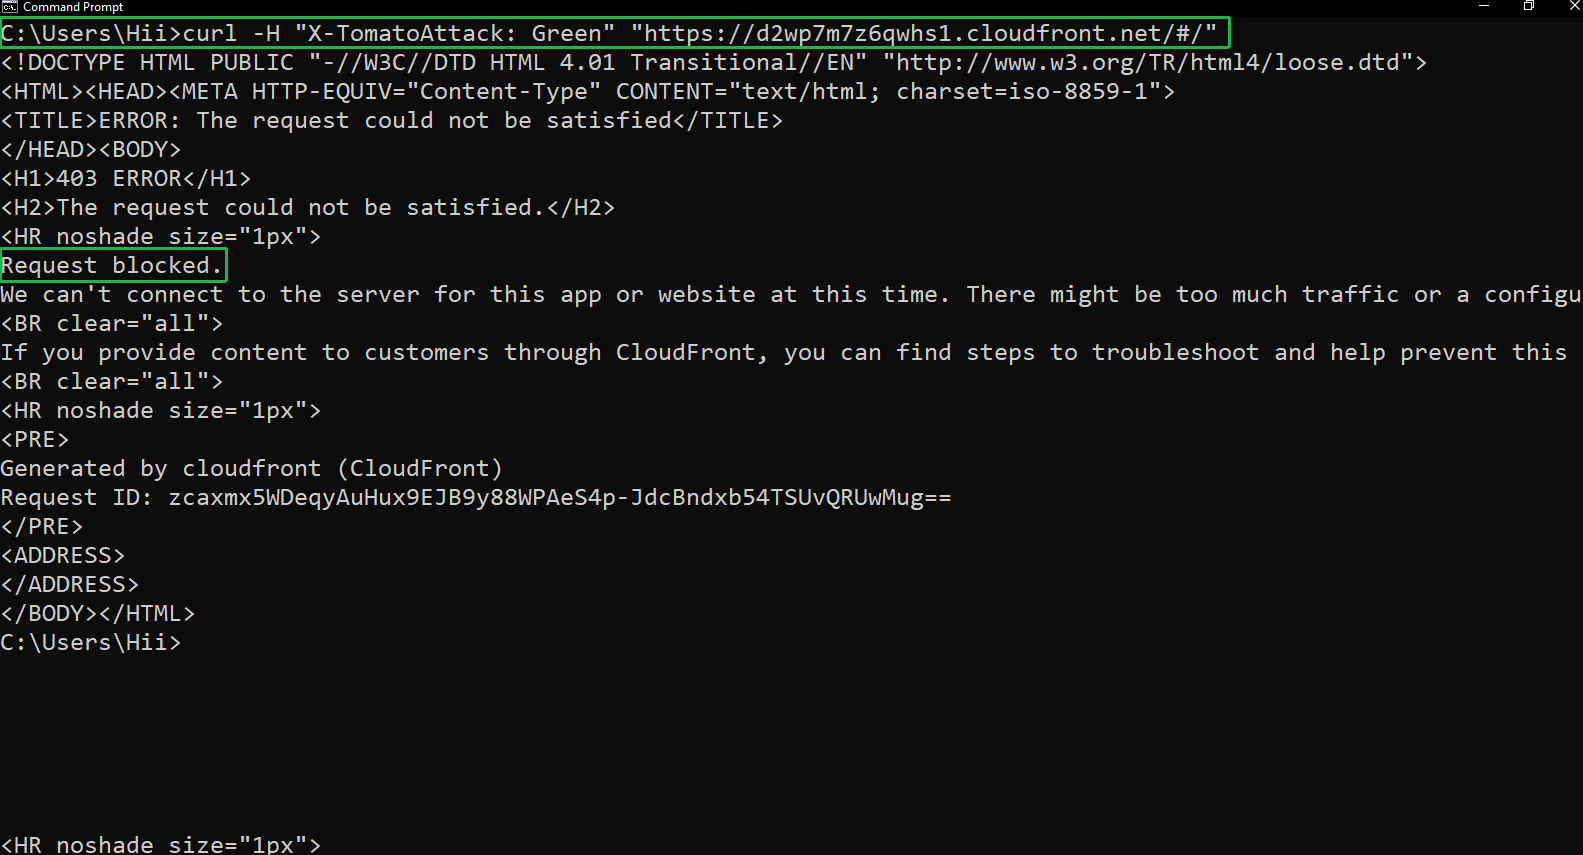 7. Ở trang thông tin Web ACL của bạn.
- Click vào Web ACL của bạn.
- Chọn View dashboard, logs and samples request.
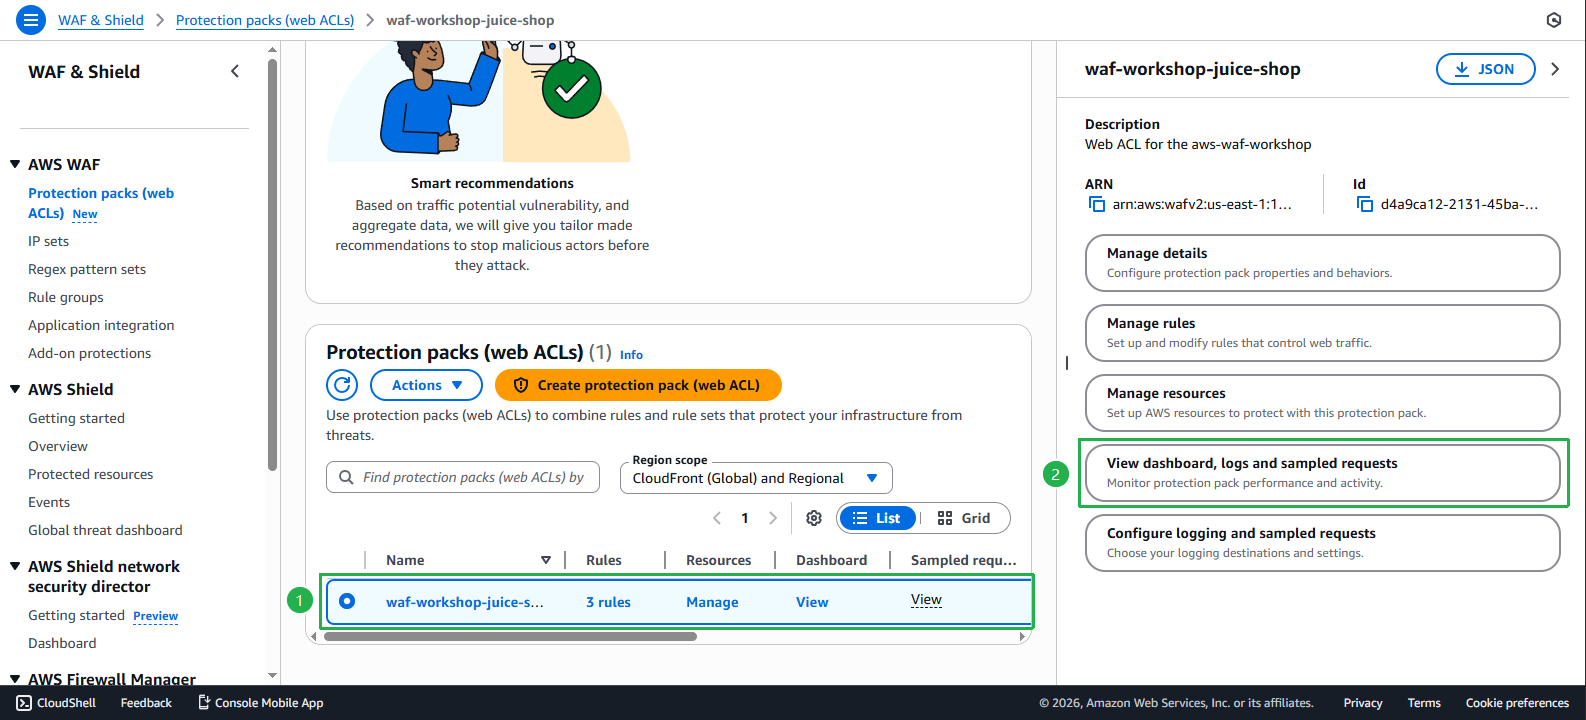
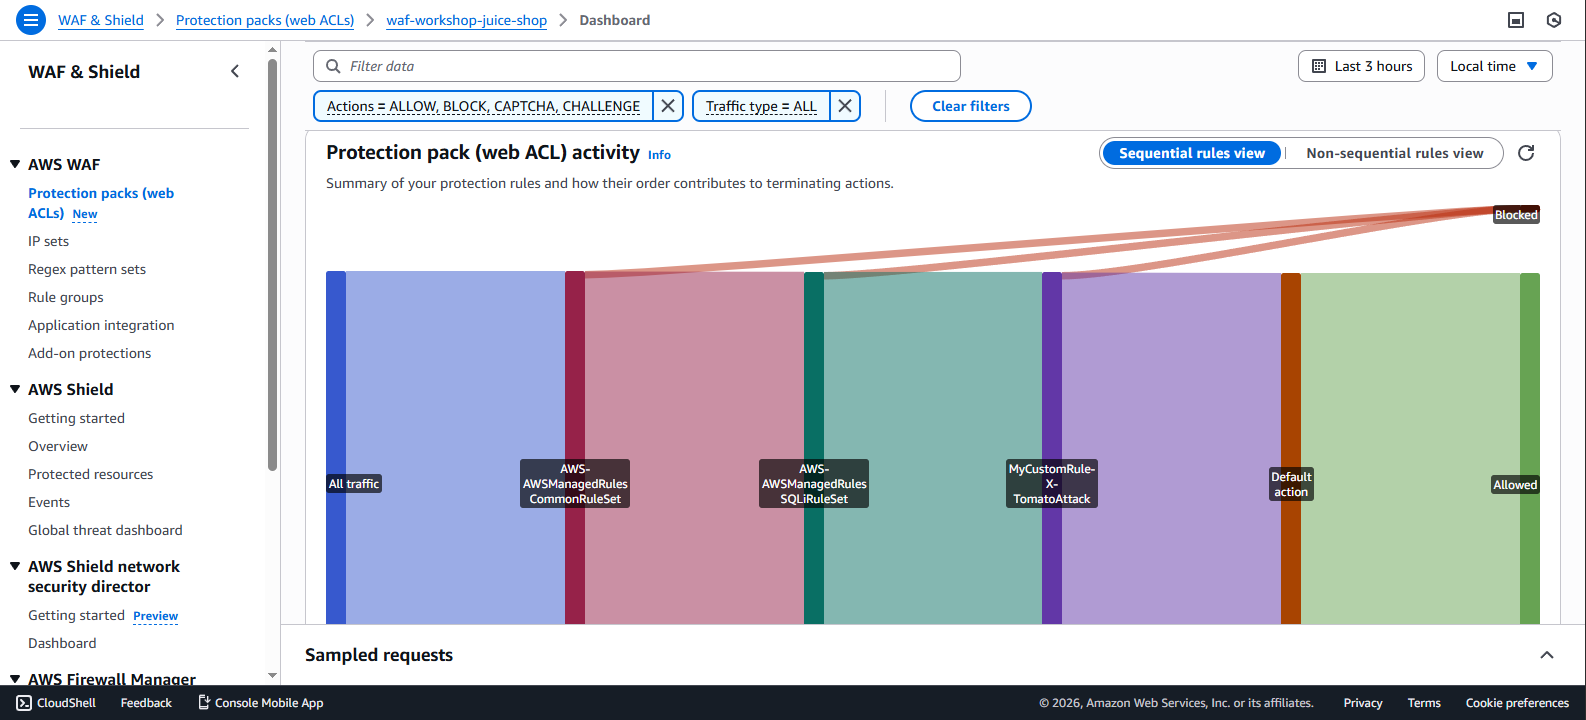
- Tại đây chúng ta sẽ thấy được các tên request đă bị chặn.